

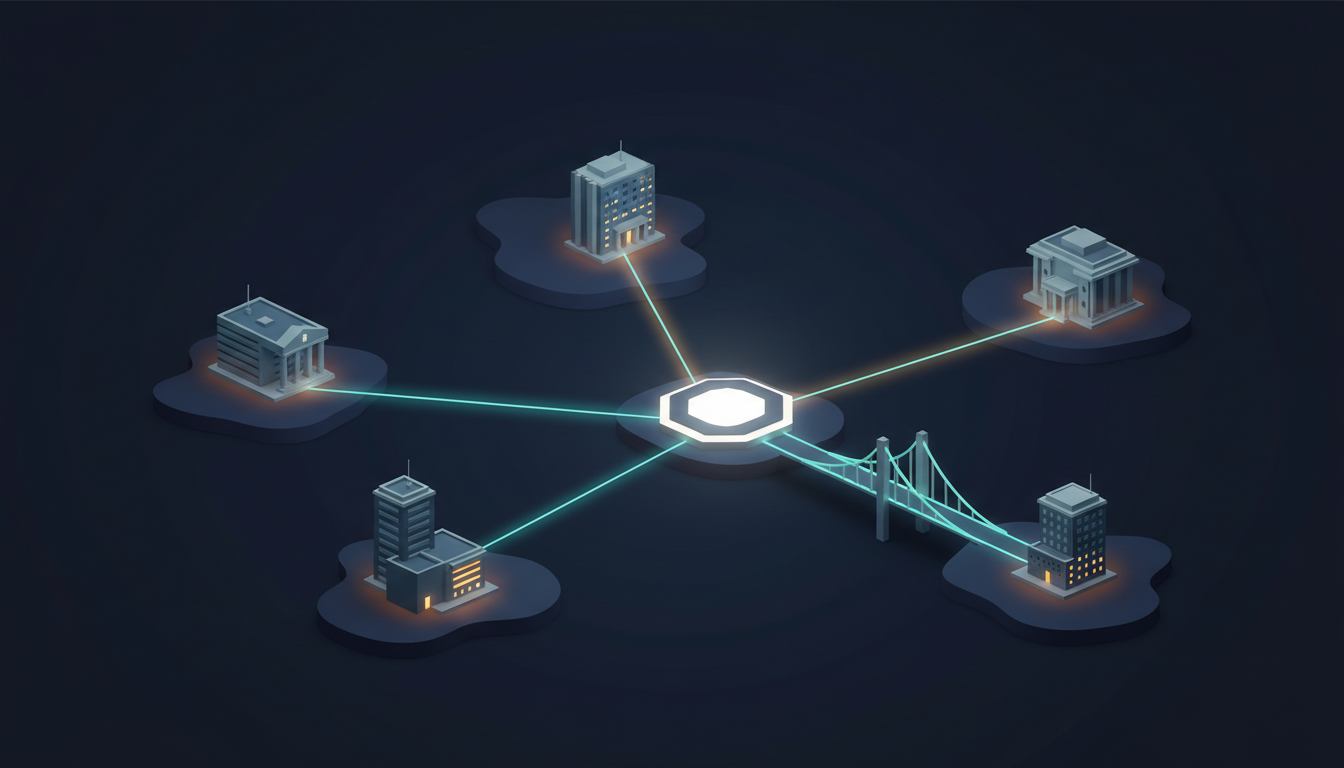
Analisis strategis | 27 Oktober 2026. Risiko kecerdasan buatan atau artificial intelligence (AI) tidak selalu datang dari satu model yang buruk. Pertanyaan yang lebih sulit ialah apakah banyak lembaga dapat mengambil keputusan serupa pada saat yang sama. Tulisan ini menawarkan skenario pengawasan, bukan laporan adanya krisis AI di Indonesia.
Fakta: tata kelola bergerak melampaui akurasi
Pada 15 Oktober 2026, Financial Stability Board menerbitkan laporan final berisi 12 praktik adopsi AI yang bertanggung jawab; panduan itu mencakup pengawasan manusia serta pengelolaan ketergantungan pihak ketiga.[1] Ini perangkat rujukan yang dapat disesuaikan lembaga, bukan bukti bahwa Indonesia otomatis memiliki kewajiban hukum baru.[1]
Dalam pidato 27 Mei 2026, Lisa D. Cook membahas kemungkinan perdagangan berbantuan AI menjadi lebih berkorelasi.[2] Namun ia juga menyebut eksperimen laboratorium peneliti Federal Reserve yang menunjukkan agen dapat lebih mengandalkan informasi daripada mengikuti kerumunan.[2] Kedua hal itu tidak bertentangan: perilaku yang lebih rasional secara individual belum menjamin keragaman respons seluruh sistem. Bukti laboratorium juga bukan pembuktian bahwa pasar nyata sudah aman.
Analisis: tiga lapisan kesamaan
Kerangka editorial berikut memisahkan kesamaan pemasok, informasi, dan tindakan. Pada lapisan pemasok, beberapa aplikasi berbeda dapat bertumpu pada layanan model atau infrastruktur yang sama. Pada lapisan informasi, sistem dapat membaca arus berita dan dokumen yang serupa. Pada lapisan tindakan, organisasi dapat memberi ambang keputusan yang hampir identik. Ini mekanisme yang perlu diuji, bukan temuan tentang pangsa pasar Indonesia.
Bayangkan beberapa perusahaan memakai AI untuk menandai memburuknya kondisi debitur. Setiap perusahaan menganggap sistemnya hanya alat bantu. Namun ketika satu kabar ambigu muncul, model menghasilkan peringatan serupa, petugas memperketat penilaian, dan keputusan pembiayaan bergeser bersama. Tidak diperlukan percakapan antarmodel atau niat berkolusi agar kesamaan masukan menghasilkan kesamaan keluaran.
Sebaliknya, kesamaan pemasok tidak otomatis berarti kesamaan risiko. Dua lembaga dapat memakai model yang sama tetapi memiliki data, batas kewenangan, dan prosedur koreksi berbeda. Menghitung merek aplikasi saja karena itu merupakan ukuran diversifikasi yang terlalu dangkal. Yang harus diperiksa ialah bagian mana dari keputusan yang benar-benar independen.
Tiga skenario yang layak dilatih
Skenario pertama adalah gangguan operasional bersama. Layanan AI eksternal terhenti, tetapi transaksi inti tetap berjalan. Uji utamanya bukan mencari model tercerdas pengganti, melainkan memastikan staf mampu melanjutkan pekerjaan tanpa ringkasan otomatis. Ukur antrean layanan dan kesalahan selama pemulihan, bukan hanya waktu koneksi kembali.
Skenario kedua lebih sulit: layanan tetap menyala, tetapi salah menafsirkan informasi yang sama. Dasbor terlihat normal sehingga prosedur gangguan biasa tidak aktif. Latihan perlu menyisipkan dokumen ambigu dan membandingkan alasan keputusan lintas tim. Penelaah sebaiknya menyusun penilaian awal sebelum melihat jawaban AI agar verifikasi tidak sekadar menjadi persetujuan.
Skenario ketiga adalah koreksi serentak. Setelah kesalahan diketahui, banyak lembaga membalik keputusan pada waktu yang berdekatan. Dalam latihan hipotetis, pengelola risiko perlu menguji siapa berwenang menghentikan otomatisasi, bagaimana kasus terdampak ditelusuri, dan bagaimana koreksi dilakukan tanpa menciptakan gelombang kebingungan baru. Skenario ini bukan ramalan gejolak pasar.
Agenda bagi pengawas dan direksi
Usulan pertama ialah inventaris ketergantungan berdasarkan fungsi kritis, bukan daftar langganan perangkat lunak. Catat model dasar, penyedia komputasi, sumber informasi, batas tindakan, dan jalur manual. Rahasia nasabah tidak perlu dibuka untuk mulai memahami titik kegagalan bersama.
Usulan kedua adalah menguji keragaman kesalahan. Jalankan kasus yang sama melalui pendekatan berbeda, termasuk prosedur non-AI yang memadai. Perbedaan jawaban bukan otomatis manfaat; nilai tambah muncul bila alternatif menemukan kesalahan yang luput dari jalur utama. Diversifikasi yang hanya menggandakan biaya tanpa memperbaiki kemampuan koreksi perlu ditolak.
Usulan ketiga ialah koordinasi latihan lintas lembaga dengan perlindungan informasi sensitif. Direksi perlu bertanya bukan hanya apakah model lulus evaluasi, melainkan siapa lagi yang mungkin gagal dengan cara serupa. Ketahanan sistem keuangan membutuhkan ruang untuk perbedaan penilaian, jalur koreksi, dan kemampuan tetap melayani ketika alat yang biasanya membantu justru harus dihentikan.
Sumber
[1] Financial Stability Board — praktik adopsi AI, 15 Oktober 2026.
[2] Federal Reserve — pidato Lisa D. Cook, 27 Mei 2026.
Bacaan terkait AIGEO.ID: tata kelola AI bank Indonesia dan audit model AI. Pembaca disarankan membandingkan klaim teknologi dengan dokumen sumber primer dan tanggal pengukuran sebelum menarik kesimpulan.
Audit FSB: empat jalur risiko yang tidak boleh disatukan
Financial Stability Board (FSB) menerbitkan laporan implikasi AI bagi stabilitas keuangan pada 14 November 2024. Laporan itu mengidentifikasi ketergantungan pada pihak ketiga dan konsentrasi penyedia, korelasi pasar, risiko siber, serta risiko model, kualitas data dan tata kelola. FSB tidak menyatakan bahwa semua bank yang memakai model sama otomatis akan mengalami krisis. Ia menyoroti jalur kerentanan yang patut dipantau regulator dan institusi.
Empat jalur tersebut mempunyai mekanisme berbeda. Konsentrasi vendor menciptakan titik kegagalan bersama ketika layanan cloud atau model terganggu. Korelasi keputusan dapat muncul jika banyak lembaga menggunakan sinyal atau strategi yang mirip. Risiko siber dapat mengekspos data atau menghentikan proses. Risiko model muncul ketika asumsi, data, atau kalibrasi salah. Mitigasinya tidak bisa hanya dengan mengganti vendor atau menambah model kedua.
Mengapa keputusan ‘rasional’ dapat berkorelasi
Bayangkan puluhan manajer risiko memakai model yang dilatih pada data historis serupa dan diberi tujuan meminimalkan kerugian jangka pendek. Ketika indikator tertentu memburuk, banyak sistem mungkin menyarankan penjualan aset atau pengetatan kredit secara bersamaan. Secara individual keputusan dapat tampak masuk akal. Secara kolektif, penjualan serentak berpotensi memperkuat volatilitas atau membatasi likuiditas. Ini skenario teoritis, bukan laporan bahwa peristiwa tersebut telah terjadi pada bank Indonesia.
Korelasi keputusan juga tidak harus berasal dari satu penyedia AI. Dua vendor berbeda dapat menggunakan data pasar yang sama, parameter risiko mirip, dan benchmark identik. Sebaliknya, dua bank yang memakai vendor sama bisa memiliki kebijakan limit dan pengawasan manusia berbeda. Karena itu, diversifikasi merek tidak otomatis menghasilkan diversifikasi perilaku. Yang perlu diuji adalah respons aktual terhadap skenario tekanan yang sama.
Mengukur konsentrasi vendor: indeks sederhana dan batasnya
Untuk audit awal, organisasi dapat memakai Herfindahl–Hirschman Index (HHI) dari pangsa beban kerja AI menurut penyedia. Rumus HHI = jumlah kuadrat pangsa setiap penyedia. Dalam skala 0–10.000, gunakan persentase sebagai bilangan 0–100. Misalkan distribusi beban kerja hipotetis: vendor A 40%, B 30%, C 20%, dan D 10%. HHI = 40² + 30² + 20² + 10² = 3.000. Bila empat vendor masing-masing memegang 25%, HHI = 4×25² = 2.500.
| Skenario hipotetis | Pangsa empat vendor | HHI |
|---|---|---|
| A: tidak merata | 40 / 30 / 20 / 10 | 3.000 |
| B: merata | 25 / 25 / 25 / 25 | 2.500 |
| C: satu vendor | 100 / 0 / 0 / 0 | 10.000 |
HHI bukan ukuran resmi risiko sistemik AI untuk perbankan Indonesia. Hasil sangat bergantung pada definisi pasar dan penyebut: jumlah kontrak, nilai belanja, token, permintaan, atau beban kerja kritis. Satu penyedia yang menguasai 10% permintaan tetapi menangani semua keputusan pembayaran kritis bisa lebih berisiko daripada penyedia dengan 50% tugas merangkum dokumen. Audit harus memisahkan fungsi kritis dan nonkritis.
Simulasi kegagalan bersama: dari satu jam menjadi gangguan luas
Misalkan 100 lembaga menggunakan layanan penilaian otomatis. Sebanyak 60 bergantung pada satu penyedia untuk proses tertentu. Setiap lembaga rata-rata memproses 10.000 permintaan per jam. Jika layanan itu tidak tersedia selama satu jam dan tidak ada jalur alternatif, kapasitas permintaan yang tertunda secara teoritis = 60×10.000×1 = 600.000 permintaan. Angka ini hanya ilustrasi kapasitas tertunda, bukan kerugian uang atau jumlah nasabah unik.
Sebagian permintaan mungkin dapat diproses ulang, sebagian mungkin dibatalkan, dan sebagian tetap dilayani manual. Kerugian aktual bergantung pada jenis transaksi, waktu pemulihan, kapasitas antrean, serta kewajiban pelayanan. Menyebut 600.000 permintaan sebagai 600.000 nasabah rugi adalah kekeliruan unit analisis. Skenario lebih baik mencatat antrean, waktu pemulihan, dan risiko kegagalan transaksi kritis.
Lima uji stres yang perlu dijalankan institusi
Pertama, vendor outage: hentikan akses ke model utama dalam lingkungan uji dan periksa apakah layanan kritis tetap berjalan. Kedua, data drift: ubah distribusi input secara terkontrol untuk melihat apakah keputusan menjadi tidak stabil. Ketiga, common shock: berikan skenario tekanan pasar yang sama kepada beberapa model dan bandingkan korelasi tindakan. Keempat, adversarial input: uji apakah data atau instruksi berbahaya dapat memengaruhi keputusan. Kelima, human override: pastikan petugas berwenang dapat menghentikan sistem tanpa menyebabkan kesalahan berantai.
Setiap uji memerlukan batas risiko yang ditetapkan sebelum eksperimen. Misalnya, waktu pemulihan maksimum, persentase keputusan yang dapat diaudit, dan ambang ketidaksesuaian antar-model. Ambang tidak boleh dipilih setelah hasil terlihat agar semua sistem tampak lulus. Uji yang gagal harus menghasilkan rencana perbaikan dengan penanggung jawab dan tanggal evaluasi ulang.
Pengawasan 2025: FSB meminta indikator yang lebih baik
Pada 10 Oktober 2025, FSB menerbitkan laporan lanjutan tentang pemantauan adopsi AI dan kerentanannya, termasuk ketergantungan pihak ketiga dan konsentrasi penyedia. Pesannya penting: tanpa data adopsi dan peta dependensi, pengawas sulit mengetahui seberapa besar risiko bersama. Persentase bank yang ‘menggunakan AI’ tidak cukup; perlu informasi fungsi apa yang dijalankan, pemasok berlapis, dan ketergantungan kritis.
Bagi Indonesia, pengumpulan data harus proporsional dan mengikuti kewenangan regulator. Peta risiko tidak perlu membuka model rahasia atau data nasabah kepada publik. Regulator dapat meminta agregasi, klasifikasi fungsi, dan uji ketahanan yang terstandar. Perusahaan tetap wajib menilai aturan sektor serta pelindungan data pribadi. Artikel tata kelola AI perbankan Indonesia membahas konteks OJK secara lebih khusus.
Apa yang harus dicatat dalam inventaris AI bank
Inventaris minimum mencakup nama sistem, fungsi bisnis, pemilik risiko, penyedia model, penyedia cloud, sumber data, lokasi pemrosesan, hak akses, keputusan yang dipengaruhi, tingkat otomatisasi, mekanisme banding, dan prosedur pemulihan. Catat juga apakah model bisa diganti, berapa lama proses migrasi, dan apakah log keputusan tetap dapat dibaca setelah kontrak berakhir. Tanpa peta dependensi, strategi multi-vendor bisa terlihat kuat di atas kertas tetapi tetap bergantung pada satu pusat identitas atau satu jaringan.
Untuk model yang memengaruhi kredit, fraud, atau perdagangan, evaluasi tidak cukup dengan skor prediksi rata-rata. Ukur perbedaan kinerja pada segmen pelanggan, ketahanan terhadap kondisi ekstrem, kesalahan yang mahal, dan konsekuensi terhadap keputusan manusia. Jangan menyebut suatu sistem ‘bebas bias’ hanya karena tingkat akurasi global tinggi.
FAQ dan kesimpulan
Apakah menggunakan beberapa vendor selalu lebih aman? Tidak. Kompleksitas integrasi dapat menambah risiko; manfaat diversifikasi baru nyata bila jalur kegagalan tidak sama dan pemulihan diuji.
Apakah FSB melarang AI di keuangan? Tidak. FSB mengakui manfaat efisiensi dan analitik, sembari meminta pemantauan serta tata kelola risiko yang memadai.
Apakah HHI 3.000 berarti bank pasti tidak patuh? Tidak. Ini angka ilustratif konsentrasi beban kerja, bukan ambang kepatuhan sektor keuangan.
Kesimpulan: risiko AI di keuangan tidak berhenti pada satu model yang salah. Bahaya yang lebih sulit dilihat adalah banyak lembaga menjadi rentan terhadap gangguan, data, dan sinyal yang sama. Audit yang berguna memetakan dependensi dan menguji skenario bersama, bukan hanya menghitung jumlah lisensi AI.
Indikator pemantauan lintas lembaga yang tidak mengungkap data nasabah
Pengawas dapat meminta kategori penggunaan AI, fungsi kritis, proporsi beban kerja menurut penyedia, jenis mekanisme cadangan, hasil uji pemulihan, serta frekuensi kegagalan dalam bentuk agregat. Informasi semacam ini lebih berguna untuk menilai konsentrasi sistemik daripada sekadar menghitung berapa bank menyatakan ‘mengadopsi AI’. Tetapi laporan agregat harus mempunyai definisi yang sama. Jika satu bank menghitung pangsa berdasarkan belanja dan bank lain berdasarkan jumlah permintaan, rata-rata nasional tidak dapat ditafsirkan sebagai satu ukuran.
Audit juga harus memperhitungkan ketergantungan tersembunyi: dua vendor model mungkin menggunakan penyedia cloud, jaringan identitas, atau pusat data yang sama. Dalam skenario pemadaman jaringan, diversifikasi nama vendor tidak memberi perlindungan yang diharapkan. Karena itu, peta dependensi perlu mencakup pemasok berlapis, hak keluar kontrak, portabilitas data, serta kemampuan mengoperasikan prosedur manual selama gangguan. Temuan uji harus ditindaklanjuti, bukan berhenti sebagai dokumen kepatuhan.




Leave a Reply