

Dalam tulisan ini, AI adalah singkatan dari artificial intelligence, yakni kecerdasan buatan.
Tulisan ini membahas pertahanan organisasi terhadap penipuan berbantuan AI, bukan panduan menjalankan serangan. Fokusnya ialah keputusan sehari-hari: siapa yang boleh meminta perubahan rekening, mengatur ulang akun, atau menyetujui pembayaran ketika pesan terdengar meyakinkan.
Fakta: bahasa rapi dan suara familier bukan bukti identitas
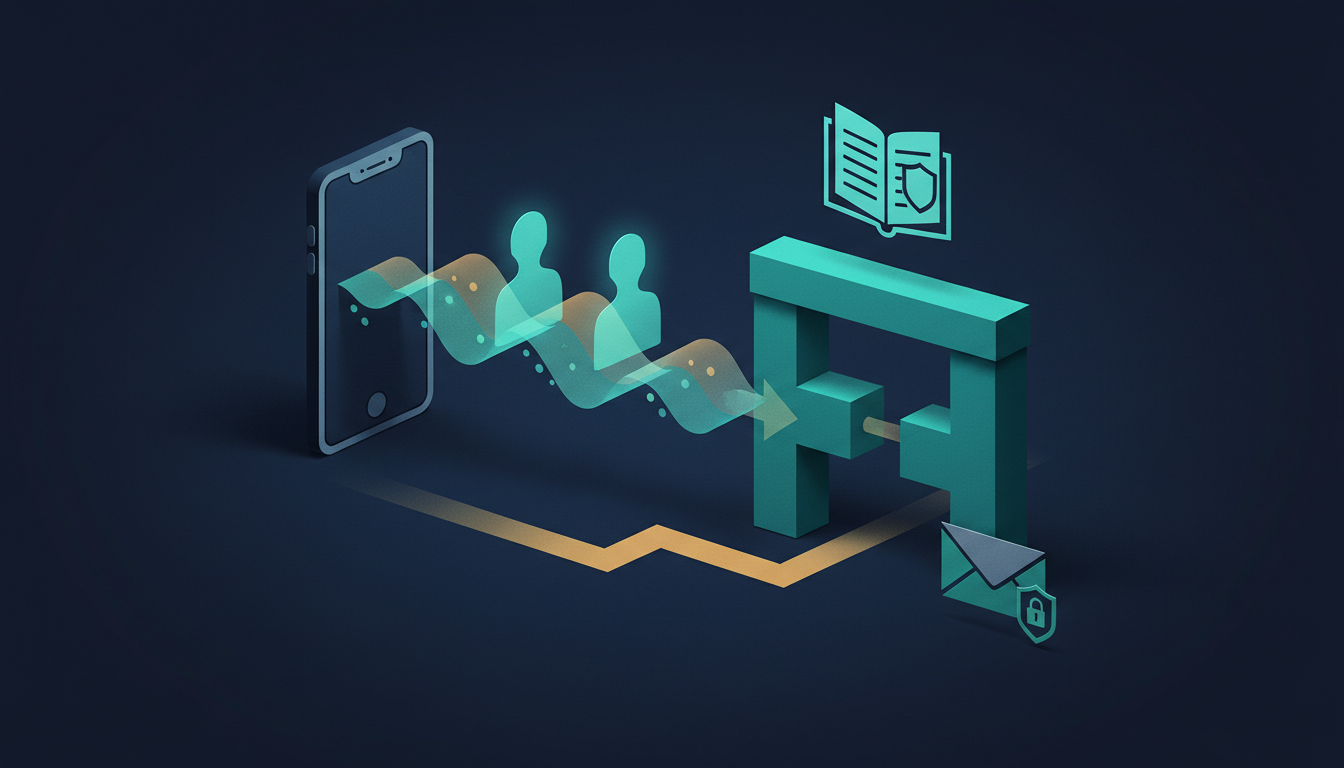
Dalam peringatan 3 Desember 2024, FBI menjelaskan bahwa AI generatif dapat membantu pelaku membuat pesan lebih meyakinkan serta mengurangi kesalahan yang biasanya menjadi tanda penipuan. Peringatan itu juga mencakup penyalahgunaan audio sintetis untuk menyamar sebagai orang yang dikenal dan video untuk mendukung penyamaran.[1]
Peringatan FBI lainnya, tertanggal 11 April 2024, membahas penyamaran sebagai pegawai untuk menipu petugas TI atau helpdesk. FBI menganjurkan pelatihan staf layanan, pelaporan interaksi mencurigakan, dan pemantauan akun. Ini menunjukkan bahwa titik pertahanan bukan hanya kotak masuk, tetapi juga proses pemulihan akses.[2]
Kedua sumber tersebut bukan bukti bahwa setiap pesan mencurigakan memakai AI. Keduanya juga tidak menetapkan tingkat kejadian di Indonesia. Menyebut suatu insiden sebagai operasi negara atau bagian dari perang siber memerlukan bukti tambahan; kemampuan membuat konten sintetis saja tidak cukup untuk atribusi.
Analisis: lindungi keputusan yang sulit dibatalkan
Rekomendasi operasional berikut merupakan analisis redaksi, bukan kutipan kebijakan wajib. Mulailah dari daftar tindakan yang konsekuensinya besar: mengganti rekening vendor, mereset autentikasi pimpinan, mengirim arsip pelanggan, dan membuka akses administrator. Tetapkan pemilik proses serta aturan verifikasi untuk masing-masing tindakan sebelum ada keadaan darurat.
Contoh hipotetis: staf keuangan menerima panggilan yang mengatasnamakan direktur, disusul pesan berisi rekening baru. Pertanyaan utamanya bukan apakah suara terdengar asli, melainkan apakah perubahan itu melewati proses yang sudah disepakati. Perlakukan panggilan, pesan, dan lampiran yang datang bersama sebagai satu permintaan yang belum terverifikasi, bukan tiga bukti independen.
Fakta dan penerapan: gunakan kanal yang sudah dipercaya
FBI menyarankan mengakhiri panggilan lalu menghubungi organisasi melalui nomor yang ditelusuri secara mandiri. FBI juga mengingatkan agar orang tidak menyerahkan kata sandi, PIN, atau kode sekali pakai kepada penelepon yang meminta informasi tersebut.[1][2]
Untuk menerapkannya, organisasi dapat menyediakan direktori internal yang dikelola terpisah dari pesan masuk. Petugas menghubungi nomor dalam direktori itu, bukan nomor baru yang disediakan peminta. Apabila identitas belum terkonfirmasi, permintaan ditunda dan diteruskan kepada penanggung jawab. Tenggat mendesak sebaiknya memicu eskalasi, bukan pengecualian otomatis.
Untuk pembayaran, usulan kontrolnya adalah memisahkan pihak yang mengubah data penerima dari pihak yang menyetujui transfer. Tampilkan kembali nama penerima, rekening, nilai, dan alasan perubahan kepada pemeriksa kedua. Persetujuan umum seperti “lanjutkan saja” tidak perlu dianggap cukup untuk perubahan tujuan pembayaran.
Analisis: helpdesk memerlukan hak untuk menolak
Susun prosedur khusus untuk permintaan kehilangan perangkat atau reset autentikasi. Tentukan jalur pemeriksaan alternatif yang tidak bergantung pada informasi yang baru diberikan penelepon. Larang pengiriman kode masuk lewat percakapan bantuan. Catat alasan penolakan agar petugas tidak harus berdebat sendirian dengan orang yang mengaku pejabat senior.
Latihan internal dapat menggunakan skenario aman tanpa meminta kata sandi asli atau mentransfer uang. Ukur apakah petugas memakai direktori resmi, menghentikan proses yang tidak lengkap, dan melaporkan permintaan. Jangan menilai latihan hanya dari kemampuan peserta mengenali suara buatan. Sasaran latihan ialah kepatuhan pada proses, termasuk ketika konten tampak normal.
Analisis: siapkan respons tanpa menyalahkan korban
Bila terjadi salah kirim atau perubahan akun, jalankan prosedur insiden organisasi: hubungi pengelola akun atau bank melalui kanal resmi, minta peninjauan transaksi atau akses, dan simpan pesan serta waktu kejadian. Jangan menjanjikan dana pasti kembali. Batasi penyebaran rekaman suara dan data pribadi selama investigasi.
Terakhir, pilih indikator yang dapat diperiksa: berapa permintaan sensitif memiliki bukti verifikasi, berapa pengecualian disetujui, dan siapa yang meninjaunya. AI tidak menghapus kebutuhan akan kepercayaan, tetapi organisasi dapat memindahkan kepercayaan dari kesan meyakinkan menuju proses yang dapat diaudit.
Sources
[1] https://www.ic3.gov/PSA/2024/PSA241203
[2] https://www.ic3.gov/PSA/2024/PSA240411
Baca Juga di AIGEO
Lima lapis pencegahan penipuan berbantuan AI
Penipuan dengan suara atau wajah sintetis semakin mengaburkan sinyal identitas yang dahulu dianggap meyakinkan. Karena itu organisasi sebaiknya tidak mengandalkan kemampuan karyawan mengenali deepfake semata. Mulailah dari proses: permintaan pembayaran, perubahan rekening, pembukaan akses dan pengiriman informasi rahasia harus memiliki prosedur verifikasi terpisah dari kanal tempat permintaan tiba.
Lapis pertama adalah otorisasi berjenjang berdasarkan risiko dan nominal. Lapis kedua melakukan panggilan balik melalui nomor resmi yang telah tercatat, bukan nomor yang dikirim pemohon. Lapis ketiga membatasi akses ke data pelanggan dan materi identitas yang dapat dipakai penipu. Lapis keempat melatih pegawai mengidentifikasi urgensi palsu dan permintaan merahasiakan transaksi. Lapis kelima membangun proses pelaporan cepat serta penghentian transfer ketika ditemukan anomali.
Indikator kinerja sebaiknya bukan berapa banyak video palsu terdeteksi, melainkan berapa permintaan berisiko ditahan untuk diperiksa, waktu respons insiden dan nilai kerugian yang dicegah. Prosedur bisnis yang dirancang baik tetap berguna meskipun kualitas konten sintetis menjadi hampir tidak dapat dibedakan dari rekaman asli.
Catatan implementasi dan pengujian tambahan
Lakukan latihan tabletop setiap kuartal: seorang pegawai menerima pesan suara yang tampak berasal dari direktur untuk memindahkan dana segera. Tim harus mengikuti prosedur yang sama terlepas dari apakah rekaman terdengar asli. Uji apakah pegawai memakai saluran verifikasi terdaftar, apakah dua pihak berwenang meninjau transaksi, dan berapa menit yang diperlukan untuk melaporkan kejadian kepada keamanan. Tinjau pula akses publik terhadap rekaman suara pejabat dan informasi internal yang dapat dipakai pelaku rekayasa sosial. Langkah teknis seperti deteksi deepfake dapat membantu, tetapi tidak boleh menjadi satu-satunya penghalang. Budaya yang memberi ruang kepada karyawan untuk menolak perintah mencurigakan sama pentingnya dengan alat keamanan.



Leave a Reply